Domain gcry.de kaufen?
Wir ziehen mit dem Projekt
gcry.de um.
Sind Sie am Kauf der Domain
gcry.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gcry.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
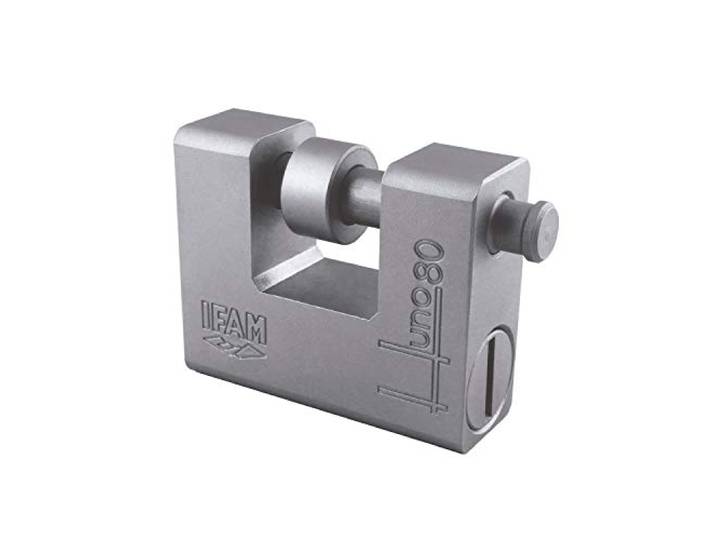
IFAM Vorhängeschloss Huno80 Durchmesser 14mm Legierter Stahl U-Form Hohe Sicherheit und Witterungsbeständigkeit Außeneinsatz Maximaler Schutz<p>Das <strong>IFAM Vorhängeschloss Huno80</strong> ist die ideale Lösung für alle, die Wert auf <strong>hohe Sicherheit</strong> und <strong>Witterungsbeständigkeit</strong> legen. Hergestellt aus <strong>legiertem Stahl</strong>, bietet dieses Schloss nicht nur eine robuste Bauweise, sondern auch eine durchdachte U-Form, die sich perfekt für die Kombination mit Ketten eignet. Der Schutzring am Bügel erschwert das Durchschneiden und sorgt für zusätzlichen Schutz.</p><p>Mit einem Körper aus <strong>hochleistungsstarkem Stahl</strong> und einem Bogen aus gehärtetem, vernickeltem Stahl ist das Huno80 optimal gegen Oxidation geschützt. Die innovative Verriegelungstechnik nutzt eine hochwiderstandsfähige Stahlkugel, die durch ein 4 mm dickes Schutzschild gegen Aufbohren gesichert ist. Diese Eigenschaften machen das Schloss besonders zuverlässig und langlebig.</p><p>Die Abmessungen des Huno80-Vorhängeschlosses sind wie folgt: Grundfläche von 84 mm, Höhe von 69 mm und Dicke von 30 mm. Der Bogen hat eine Höhe von 18 mm, einen Durchmesser von 14 mm und ein Lichtmaß von 36,5 mm. Das Schloss wird mit drei Sicherheitsschlüsseln geliefert, die Millionen von Kombinationen ermöglichen, und ist in einer praktischen Blisterpackung verpackt.</p><p>Empfohlen wird das IFAM Huno80 für das Abschließen von Toren, Pforten oder kommerziellen Rollläden. Es ist die perfekte Wahl für alle, die maximalen Schutz suchen und gleichzeitig auf eine einfache Handhabung Wert legen.</p>94,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **

Wie kann die Sicherheit und Vertraulichkeit von Daten durch Verschlüsselung gewährleistet werden?
Durch Verschlüsselung werden Daten in unverständliche Zeichen umgewandelt, die nur mit einem Schlüssel entschlüsselt werden können. Dieser Schlüssel wird nur autorisierten Personen zur Verfügung gestellt. Dadurch wird sichergestellt, dass Unbefugte keinen Zugriff auf die vertraulichen Informationen haben. **
Wie wird Kryptographie zur sicheren Verschlüsselung von Daten und Informationen eingesetzt? Welche Bedeutung hat Kryptographie im Bereich der digitalen Sicherheit?
Kryptographie verwendet mathematische Algorithmen, um Daten und Informationen zu verschlüsseln und sicher zu übertragen. Durch die Verwendung von Schlüsseln können nur autorisierte Personen die verschlüsselten Daten entschlüsseln. Kryptographie spielt eine entscheidende Rolle im Bereich der digitalen Sicherheit, da sie vertrauliche Informationen vor unbefugtem Zugriff schützt und die Integrität von Daten gewährleistet. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Kinder Crossbike Raider, Kinder Elektromotorrad, maximale Sicherheitsstandards, ab 8 JahrenKinder-Elektrocrossbike Raider Das Motorrad für maximal sicheren Fahrspaß. Das Kinder-Elektrocrossbike Raider kombiniert sportliches Crossbike-Design mit Technik und sicherem Fahrspaß. Zweifache Scheibenbremsen, ein Notausschalter, die Schubabschaltung u299,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
IFAM Vorhängeschloss Huno80 Durchmesser 14mm Legierter Stahl U-Form Hohe Sicherheit und Witterungsbeständigkeit Außeneinsatz Maximaler Schutz<p>Das <strong>IFAM Vorhängeschloss Huno80</strong> ist die ideale Lösung für alle, die Wert auf <strong>hohe Sicherheit</strong> und <strong>Witterungsbeständigkeit</strong> legen. Hergestellt aus <strong>legiertem Stahl</strong>, bietet dieses Schloss nicht nur eine robuste Bauweise, sondern auch eine durchdachte U-Form, die sich perfekt für die Kombination mit Ketten eignet. Der Schutzring am Bügel erschwert das Durchschneiden und sorgt für zusätzlichen Schutz.</p><p>Mit einem Körper aus <strong>hochleistungsstarkem Stahl</strong> und einem Bogen aus gehärtetem, vernickeltem Stahl ist das Huno80 optimal gegen Oxidation geschützt. Die innovative Verriegelungstechnik nutzt eine hochwiderstandsfähige Stahlkugel, die durch ein 4 mm dickes Schutzschild gegen Aufbohren gesichert ist. Diese Eigenschaften machen das Schloss besonders zuverlässig und langlebig.</p><p>Die Abmessungen des Huno80-Vorhängeschlosses sind wie folgt: Grundfläche von 84 mm, Höhe von 69 mm und Dicke von 30 mm. Der Bogen hat eine Höhe von 18 mm, einen Durchmesser von 14 mm und ein Lichtmaß von 36,5 mm. Das Schloss wird mit drei Sicherheitsschlüsseln geliefert, die Millionen von Kombinationen ermöglichen, und ist in einer praktischen Blisterpackung verpackt.</p><p>Empfohlen wird das IFAM Huno80 für das Abschließen von Toren, Pforten oder kommerziellen Rollläden. Es ist die perfekte Wahl für alle, die maximalen Schutz suchen und gleichzeitig auf eine einfache Handhabung Wert legen.</p>94,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Wie kann die Sicherheit und Vertraulichkeit von Daten durch Verschlüsselung gewährleistet werden?
Durch Verschlüsselung werden Daten in unverständliche Zeichen umgewandelt, die nur mit einem Schlüssel entschlüsselt werden können. Dieser Schlüssel wird nur autorisierten Personen zur Verfügung gestellt. Dadurch wird sichergestellt, dass Unbefugte keinen Zugriff auf die vertraulichen Informationen haben. **
-
Wie wird Kryptographie zur sicheren Verschlüsselung von Daten und Informationen eingesetzt? Welche Bedeutung hat Kryptographie im Bereich der digitalen Sicherheit?
Kryptographie verwendet mathematische Algorithmen, um Daten und Informationen zu verschlüsseln und sicher zu übertragen. Durch die Verwendung von Schlüsseln können nur autorisierte Personen die verschlüsselten Daten entschlüsseln. Kryptographie spielt eine entscheidende Rolle im Bereich der digitalen Sicherheit, da sie vertrauliche Informationen vor unbefugtem Zugriff schützt und die Integrität von Daten gewährleistet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.